[Network] 스위치의 동작 방식 및 포워드 모드
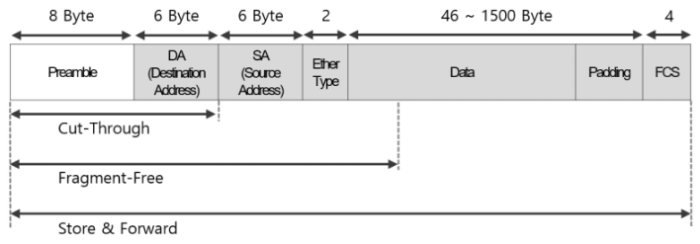
스위치의 동작 방식 Learning 포트에 연결된 PC가 프레임을 보내면 해당 PC[출발지]의 MAC address를 스위치 자신의 MAC address table에 포트 번호와 함께 기록합니다. Cisco 스위치에서 MAC address table을 확인하는 방법(예제) SW1# show mac address-table Mac...
스위치의 동작 방식 Learning 포트에 연결된 PC가 프레임을 보내면 해당 PC[출발지]의 MAC address를 스위치 자신의 MAC address table에 포트 번호와 함께 기록합니다. Cisco 스위치에서 MAC address table을 확인하는 방법(예제) SW1# show mac address-table Mac...
네트워크 보안 작업을 수행하는 경우 LDAP, Kerberos, RADIUS 등 접근 제어를 위한 다양한 프로토콜을 접했을 수 있습니다. 사용 사례에 따라 접근 제어를 위해 이러한 프로토콜 중 하나 이상을 선택해야 할 수도 있습니다. 고려해야 할...
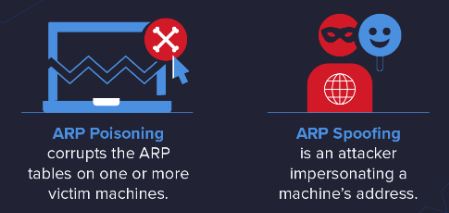
ARP Spoofing 공격과 ARP Redirect 공격(ARP Cache Poisoning)은 둘 다 ARP 프로토콜을 악용하는 네트워크 공격 유형입니다. 그러나 각각의 동작과 목적은 다릅니다. ARP Spoofing 공격: 공격자는 자신의 MAC 주소를 피해자의 IP 주소와 매핑시키는 것을 목표로...
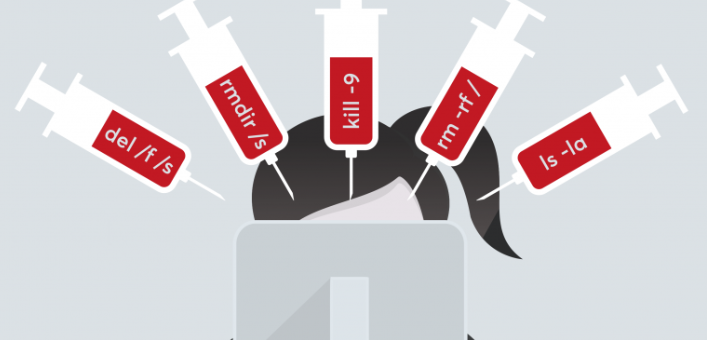
OS Command Injection과 Webshell Attack은 유사한 유형의 공격이지만 다른 방식으로 작동합니다. OS Command Injection: 특징OS Command Injection은 애플리케이션의 입력 검증이 제대로 이루어지지 않아 공격자가 악의적인 명령을 애플리케이션에 삽입하여 실행하는 공격입니다. 주로 시스템 명령어를 실행하는...
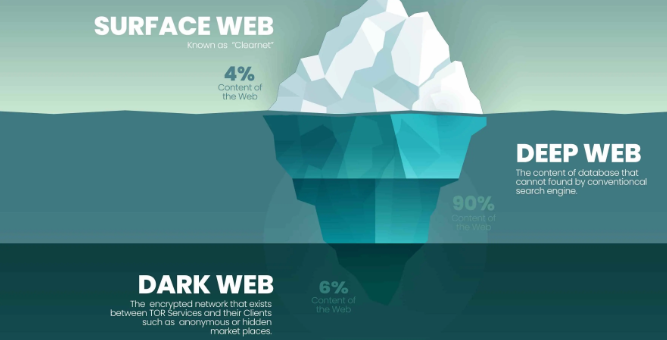
인터넷의 구조는 Surface web과 Deep web이 있고, Deep web 아래에는 Dark web이 있습니다. Surface Web:Surface web은 인터넷에서 일반적으로 접근 가능한 부분입니다. 이 영역에는 Google, Naver, Bing, Yahoo 등의 검색 엔진에 의해 쉽게 색인화되고 검색될...
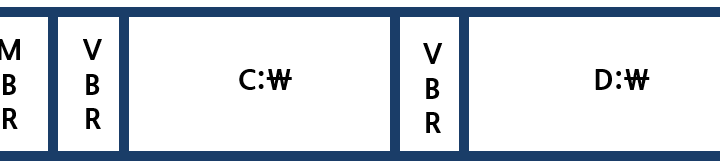
Master Boot Record(MBR)와 Volume Boot Record(VBR)은 모두 컴퓨터 부팅 프로세스와 관련이 있지만, 다른 역할을 합니다. Master Boot Record (MBR): MBR은 디스크의 첫 번째 섹터에 위치하며, 보통 512바이트로 구성됩니다. MBR은 부팅 가능한 파티션의 위치와 크기를...
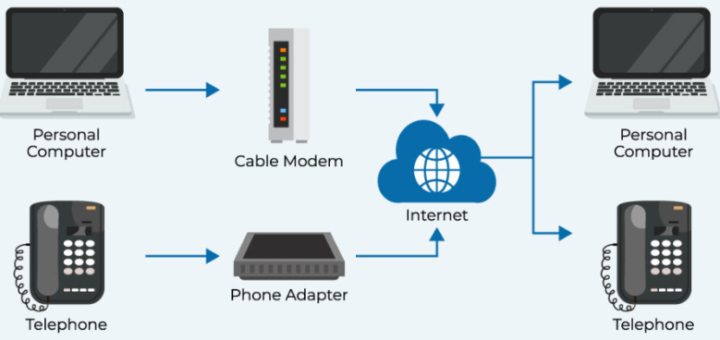
VoIP(Voice over IP)는 음성 통화를 인터넷 프로토콜(IP)을 통해 전송하는 기술을 말합니다. 이것은 전통적인 전화 회선을 사용하는 전화 통화와 대조됩니다. VoIP 기술은 전화 통화를 디지털 데이터 패킷으로 변환하여 인터넷을 통해 전송하며, 이러한 패킷은 TCP/IP 네트워크를...
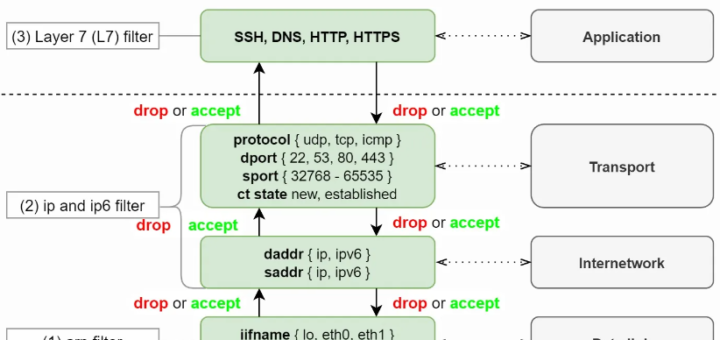
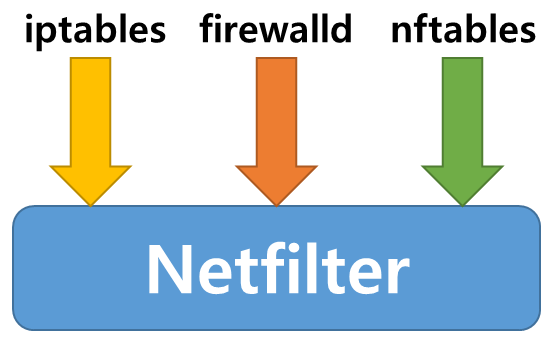
이 글은 RHEL 9 Getting started with nftables를 참고해서 작성하였습니다. ipset 및 iptables-nft 패키지는 Red Hat Enterprise Linux 9에서 더 이상 사용되지 않습니다. 여기에는 iptables, ip6tables, arptables 및 ebtables 유틸리티와 같은 nft 변형의 더...
firewalld는 리눅스 시스템에서 방화벽 관리를 위한 도구로 사용되는 데몬입니다. CentOS, Fedora, Red Hat Enterprise Linux 등의 Red Hat 계열 리눅스 배포판에서 기본적으로 사용되며, 보안을 강화하고 네트워크 트래픽을 제어하는 데에 활용됩니다. CentOS7부터 iptables의 대안으로 firewalld가...
netfilter를 언급하지 않고 리눅스에서 방화벽을 논할 수가 없습니다. netfilter는 패킷 필터링, 네트워크 주소 변환, 포트 변환 등과 같은 네트워크 기능을 처리하는 데 사용되는 Linux 커널의 프레임워크입니다. 즉, netfilter의 기능 자체가 방화벽을 설명하는 것이며, netfilter는...
journalctl는 systemd journal database(저널 데이터베이스)에 질의를 하는 명령어입니다. 먼저 저널 데이터베이스가 무엇인지 알아보겠습니다. 목적:– systemd의 일환으로 동작하는 로깅 시스템의 일부로서, 로그 데이터를 구조화하고 저장하는 데이터베이스입니다. 특징:– 로그 메시지를 스키마에 따라 구조화하여 저장합니다.– 각 로그...
dmesg 명령어는 리눅스 시스템의 커널 링 버퍼를 조회하여 부팅과 관련된 로그 및 커널 메시지를 출력하는 명령어입니다. “dmesg”는 “display message”의 줄임말로, 커널이 부팅 중 및 운영 중에 생성한 메시지를 표시합니다. 이 명령어를 통해 시스템의 부팅...
리눅스 시스템의 기본적인 로그 파일들은 syslogd(rsyslogd) 데몬에 의해 제어되고 설정파일인 syslogd.conf(rsyslog.conf)를 수정함으로써 로그 파일들의 저장 위치와 파일명, 로그 레벨 등의 변경이 가능합니다. Linux 커널에서 발생시키는 로그 뿐만 아니라, 아파치 웹 서버(httpd)나 FTP 서비스(vsftpd)와 같이...
리눅스 로그 총정리의 두 번째 글로, 오늘은 audit 패키지로 시스템의 감사(audit)와 감사 이벤트를 로깅하는 방법에 대해 알아보겠습니다. audit 패키지를 사용하면 시스템에서 발생하는 중요한 이벤트와 활동을 로그로 기록하고 검토할 수 있습니다. 주로 보안 감사, 규정...
여전히 아파치 웹 서버를 많이 사용하고 있지요! 그래서 Apache 웹 서버(httpd)의 보안 설정을 강화하기 위해 알아야 할 환경설정 파일(httpd.conf)의 지시자 및 모듈에 대해 알아보겠습니다. “웹 서비스(httpd) 점검” 글에서도 기본적인 보안 설정 사항을 확인하실 수...
KISA 보호나라&KrCERT/CC 사이트의 “알림마당 > 보고서/가이드”에 등록된 “사이버 위협 동향 보고서(2023년 하반기)“의 키워드를 요약한 것입니다. Part.1 사이버 위협 동향 1-1. 침해사고 현황 1-2. IoT 봇넷 위협 동향 국내에서도 무봇(Moobot), 가프짓(Gafgyt), 에코봇(echobot) 등 기존 미라이...
리눅스의 취약점을 점검하기 위해서는 커널 환경변수(Kernel Parameter)를 살펴봐야 합니다. 커널 환경변수의 역할은 다양하며 주요 기능은 다음과 같습니다: 시스템 동작 제어: 일반적인 동작을 제어하는 데 사용되며, 예를 들어, 시스템 콜, 파일 시스템, 네트워크 등의 동작을...
정보보안기사를 준비하면서 암호학이 특히 어렵습니다. 다양한 알고리즘과 그들의 약어, 그리고 동일한 이름인데 다른 개념으로 설명될 때가 당황스럽습니다. 동일한 이름인데 다른 개념으로 설명되는 것 중에 하나가 “Key Distribution Center(KDC)”입니다. 일반적인 보안 용어로서의 KDC와 Kerberos에서 사용하는...
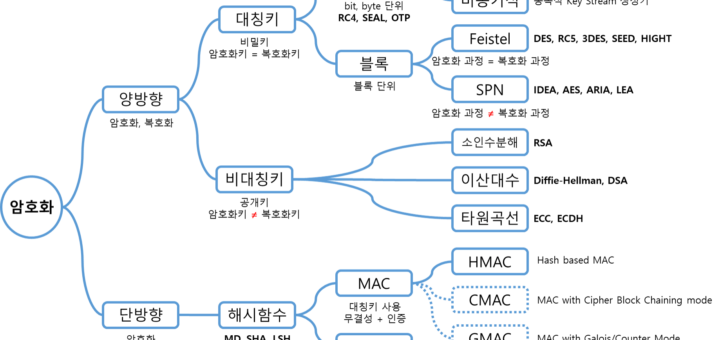
정보보안기사 시험을 준비하고 있는데 암호화 알고리즘을 이해하는 게 너무 힘드네요. 그래서 나름 정리해 보았습니다. 주로 ①블록 대칭키 암호화 알고리즘, ②비대칭키 알고리즘, ③해수함수가 많이 언급되고 있어서 종류 및 특징에 대해 정리해 보겠습니다. ①블록 대칭키 암호화...
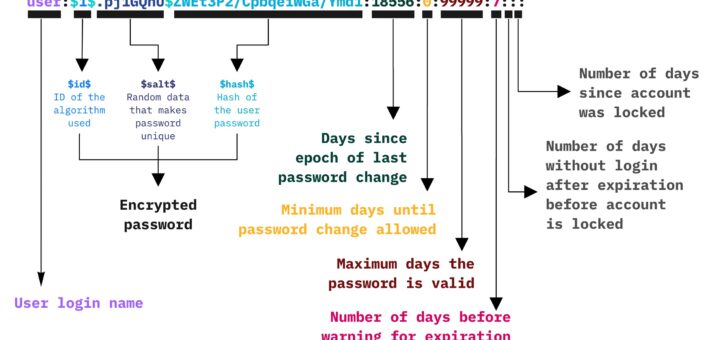
리눅스를 시작하게 되면 가장 먼저 소개되는 파일 중의 하나가 /etc/shadow 파일일 겁니다. 암호의 사용 기간 정보와 함께 암호화된 비밀번호를 저장하는 파일입니다.아래 이미지는 /etc/shadow 파일의 필드 포맷에 대한 설명입니다. 암호화와 관련된 항목에 대해서는 더 자세히...