[정보보안] 정보보호대책의 분류 기준
위험 평가 결과에 따라 식별된 위험을 처리하기 위하여 조직에 적합한 정보보호 대책을 선정하고, 정보보호 대책의 우선순위와 일정·담당자·예산 등을 포함한 이행계획을 수립하여 경영진의 승인을 받아야 한다. 정보보호 대책은 평가된 위험을 허용 가능한 수준(DoA)으로 줄여 조직의...
위험 평가 결과에 따라 식별된 위험을 처리하기 위하여 조직에 적합한 정보보호 대책을 선정하고, 정보보호 대책의 우선순위와 일정·담당자·예산 등을 포함한 이행계획을 수립하여 경영진의 승인을 받아야 한다. 정보보호 대책은 평가된 위험을 허용 가능한 수준(DoA)으로 줄여 조직의...
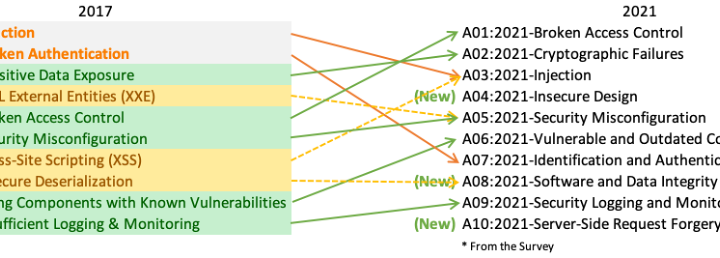
SQL Injection 취약점은 SQL을 사용하는 웹 애플리케이션에서 S/W개발자가 생각하지 못한 입력 및 조작으로 인해 발생하는 오류로서, 해커는 이를 악용하여 인증우회, 정보유출, 시스템 장애 등의 다양한 공격이 가능합니다. “2023년 CWE가 발표한 가장 위험한 소프트웨어 취약점...
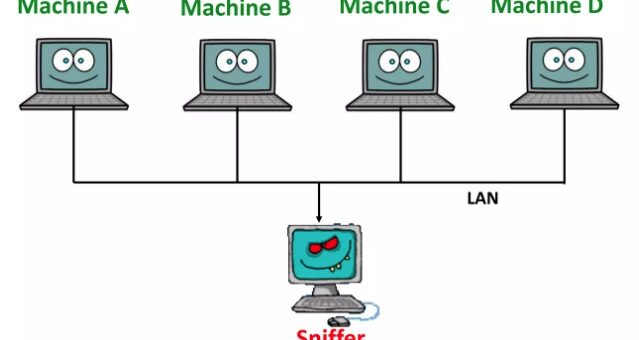
2024년 1회(25회) 정보보안기사 실기시험에 나온 서술형 문제입니다(ping을 사용해서 스니핑 공격을 탐지하는 방법). 스니퍼 탐지는 기본적으로 스니퍼가 무차별 모드(Promiscuous mode)로 동작한다는 점에서 출발합니다. Sniffing 공격은 네트워크 인터페이스 카드(NIC)의 동작 모드를 무차별 모드로 전환(ifconfig eth0 promisc)하여...
Sniffing 공격은 네트워크 인터페이스 카드(NIC)의 동작 모드를 무차별 모드로 전환(ifconfig eth0 promisc)하여 같은 네트워크 내에 자신의 MAC 주소와 무관한 모든 트래픽을 도청하는 방식 네트워크 스니핑을 통해 통신내용을 알 수 없도록 암호화 프로토콜 또는 암호화...
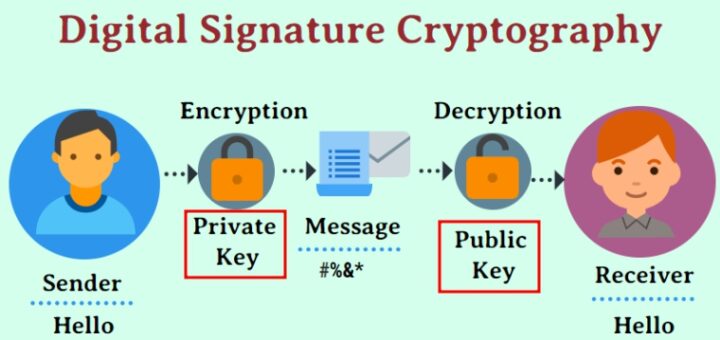
전자 서명과 전자 인증서의 개념과 차이점에 관한 글을 읽으시면 좋습니다. 전자서명(Digital Signature)은 문서의 무결성과 서명자의 신원을 확인할 수 있는 기술로, 특히 법적 효력을 갖기 위해 다양한 보장 기능과 요구 조건을 만족해야 합니다. 다음은 전자서명의...
악성코드 분석과 애플리케이션 취약점 분석은 정보보안의 핵심 요소로서, 조직의 데이터와 시스템을 보호하는 데 필수적입니다. 악성코드 분석은 악성코드의 탐지, 제거, 그리고 예방을 통해 시스템 보안을 강화하고, 애플리케이션 취약점 분석은 애플리케이션의 보안 허점을 찾아 수정함으로써 데이터...
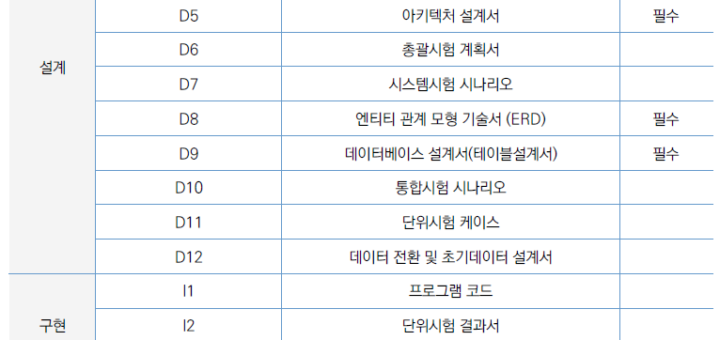
KISA의 소프트웨어 개발보안 가이드 및 소프트웨어 보안약점 진단 가이드에 명시된 소프트웨어 개발 시 발생할 수 있는 보안 취약점입니다. 분석·설계단계에서는 4가지 보안 취약점을, 구현단계에서는 7가지 보안 취약점을 진단하도록 하고 있습니다. ※참고자료: 행정기관 및 공공기관 정보시스템...
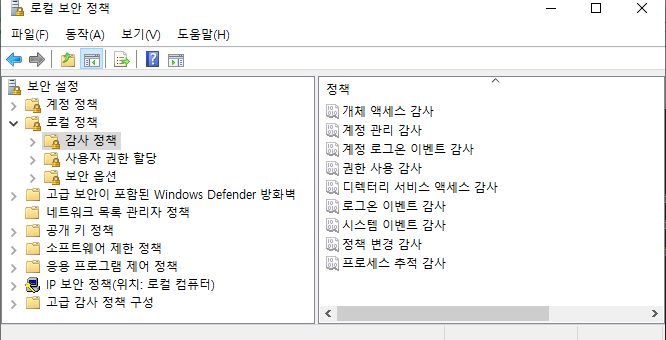
감사 정책은 윈도우즈 운영체제 서버 관리자가 로그 관리를 위해 가장 먼저 고려해야할 정책으로 윈도우즈 서버에 감사 정책을 설정하면 지정한 이벤트 범주에 대해서만 로그가 남습니다. 즉 감사 정책이 구성되어 있지 않거나 설정 수준이 너무 맞으면...
2024년 1회(25회) 정보보안기사 실기시험에 정보자산의 기밀성 등급에 대해 기술하는 문제가 출제되었습니다. KISA의 “정보보호관리체계 위험관리 가이드(2004.11.30)“에 기술된 자산의 중요도 평가 기준은 비밀성, 무결성, 가용성 항목의 중요도(높음/중간/낮음)로 구성되어 있습니다. 비밀성과 무결성은 주로 데이터에 의해 결정돠고, 가용성은...
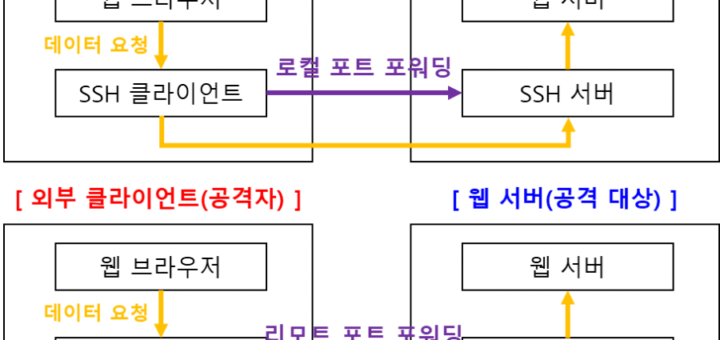
SSH 포트 포워딩은 SSH(Secure Shell)를 사용하여 네트워크 트래픽을 안전하게 전송하기 위한 기술입니다. 이를 통해 로컬 머신과 원격 서버 간의 트래픽을 암호화할 수 있습니다. SSH 포트 포워딩에는 로컬 포트 포워딩, 리모트 포트 포워딩, 동적 포트...
원격에서 서버에 명령어를 실행할 수 있는 쉘(Shell)을 획득하는 방법은 크게 2가지가 있습니다. 바인드 쉘(Bind Shell): 클라이언트(공격자)가 타겟 서버(공격 대상)에 접속하여 타겟 서버(공격 대상)의 쉘을 획득하는 방법 리버스 쉘(Reverse Shell): 역으로 타겟 서버(공격 대상)가 클라이언트(공격자)로...
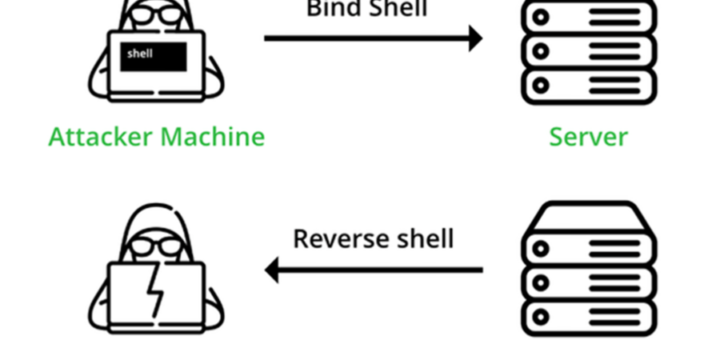
원격에서 서버에 명령어를 실행할 수 있는 쉘(Shell)을 획득하는 방법은 크게 2가지가 있습니다. 바인드 쉘(Bind Shell): 클라이언트(공격자)가 타겟 서버(공격 대상)에 접속하여 타겟 서버(공격 대상)의 쉘을 획득하는 방법 리버스 쉘(Reverse Shell): 역으로 타겟 서버(공격 대상)가 클라이언트(공격자)로...
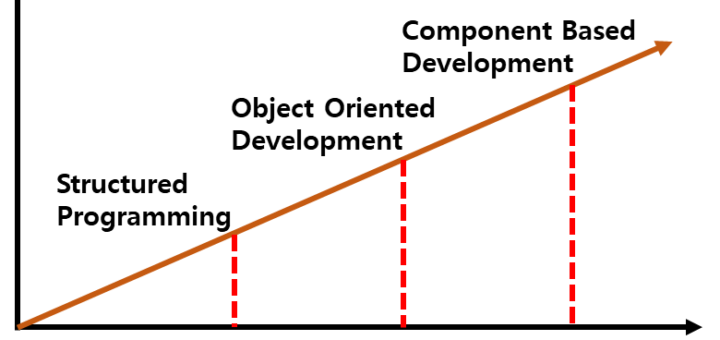
소프트웨어 개발 방법론은 소프트웨어 공학 원리를 소프트웨어 개발 생명주기에 적용한 개념으로 정보시스템 개발을 위한 작업활동, 절차, 산출물, 기법 등을 체계적으로 정리한 것을 말한다.(출처: KISA의 “소프트웨어 개발보안 가이드“) 1) 구조적 방법론 정형화된 분석 절차에 따라...
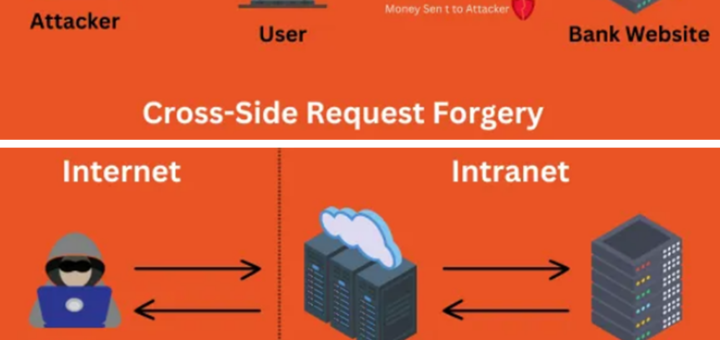
CSRF와 SSRF는 모두 허가되지 않은 요청과 관련이 있지만, CSRF 공격은 웹 애플리케이션(웹 브라우저)에서 사용자의 세션을 표적으로 삼아 사용자를 대신하여 허가되지 않은 작업이 수행됩니다. 반면, SSRF 공격은 서버의 기능(서비스)을 직접 표적으로 삼아 종종 내부 네트워크...
KISA의 소프트웨어 개발보안 가이드 및 소프트웨어 보안약점 진단 가이드에 등록되어 있는 CBD SW개발 표준 산출물 목록 및 설명입니다. 한국지능정보사회진흥원(NIA)에서 배포한 “CBD SW개발 표준 산출물 가이드”에서 제시하고 있는 각 단계별 산출물 목록를 참고했다고 합니다. [...
KISA 보호나라&KrCERT/CC 사이트의 “알림마당 > 보안공지”에 등록된 “랜섬웨어 악성코드 감염피해 예방을 위한 보안강화 권고“의 글입니다.(2024-07-01 등록) □ 개요 기업 대상 랜섬웨어 감염 침해사고가 지속적으로 발생하고 있어 기업 담당자들의 사전 보안점검 및 대비 필요 □...
퍼플팀, 레드팀, 블루팀은 정보보안 분야에서 자주 사용하는 용어입니다. 이 용어들은 각각의 팀이 수행하는 역할에 따라 다르게 정의됩니다. 레드팀 (Red Team) 레드팀은 공격자의 역할을 맡아 시스템, 네트워크, 애플리케이션 등에 대한 침투 테스트를 수행합니다. 이 팀의...
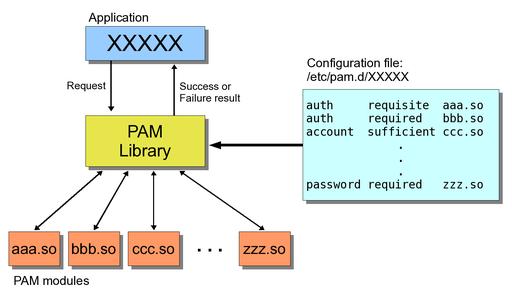
권한이 없는 일반 사용자가 su 명령을 사용하여 root 로그인을 시도하고 패스워드 무작위 대입 공격(Brute Force Attack)이나 패스워드 추측 공격을 통해 root 권한을 획득할 수 있습니다. su 명령어 사용이 허용된 사용자(wheel 그룹)만 root 계정으로 사용자...
웹 애플리케이션 방화벽(Web Application Firewall, WAF)과 웹 애플리케이션 프록시(Web Application Proxy)는 웹 애플리케이션을 보호하고 관리하기 위해 사용되는 두 가지 주요 보안 솔루션입니다. 이 둘은 기능 및 기술 측면에서 여러 차이점이 있습니다. 아래에서 각각의 기능과...
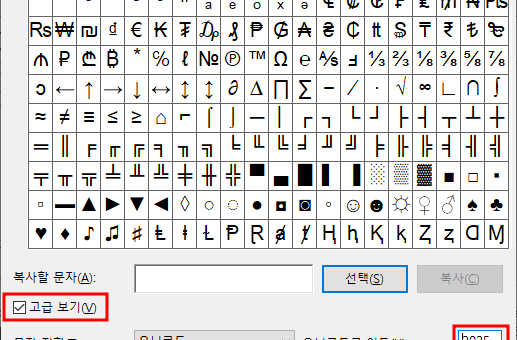
RTLO(Right-to-Left Override) 공격은 텍스트 파일에 대한 사용자 신뢰를 이용하려고 “.exe” 실행 파일의 확장자를 텍스트 파일 확장자로 변경합니다. RTLO 공격은 사용자가 무해한 텍스트 파일을 여는 것처럼 생각하도록 속이고 대신 악성 실행 파일을 열게하는 정교한 피싱...